LANGKAR.ID, JAKARTA – Ancaman siber terus meningkat dan membayangi keamanan layanan digital pemerintah. Badan Siber dan Sandi Negara (BSSN) mencatat potensi ancaman pada 2025 mencapai sekitar 174 per detik. Kondisi ini membuat setiap instansi pemerintah perlu memperkuat sistem pertahanan dan mempercepat penanganan insiden siber.
Kepala BSSN Nugroho Sulistyo Budi menegaskan, tidak ada sistem elektronik yang sepenuhnya aman dari serangan. Karena itu, instansi pemerintah tidak cukup hanya membangun layanan digital, tetapi juga harus menyiapkan tim yang mampu mendeteksi, menangani, dan memulihkan sistem saat terjadi gangguan.
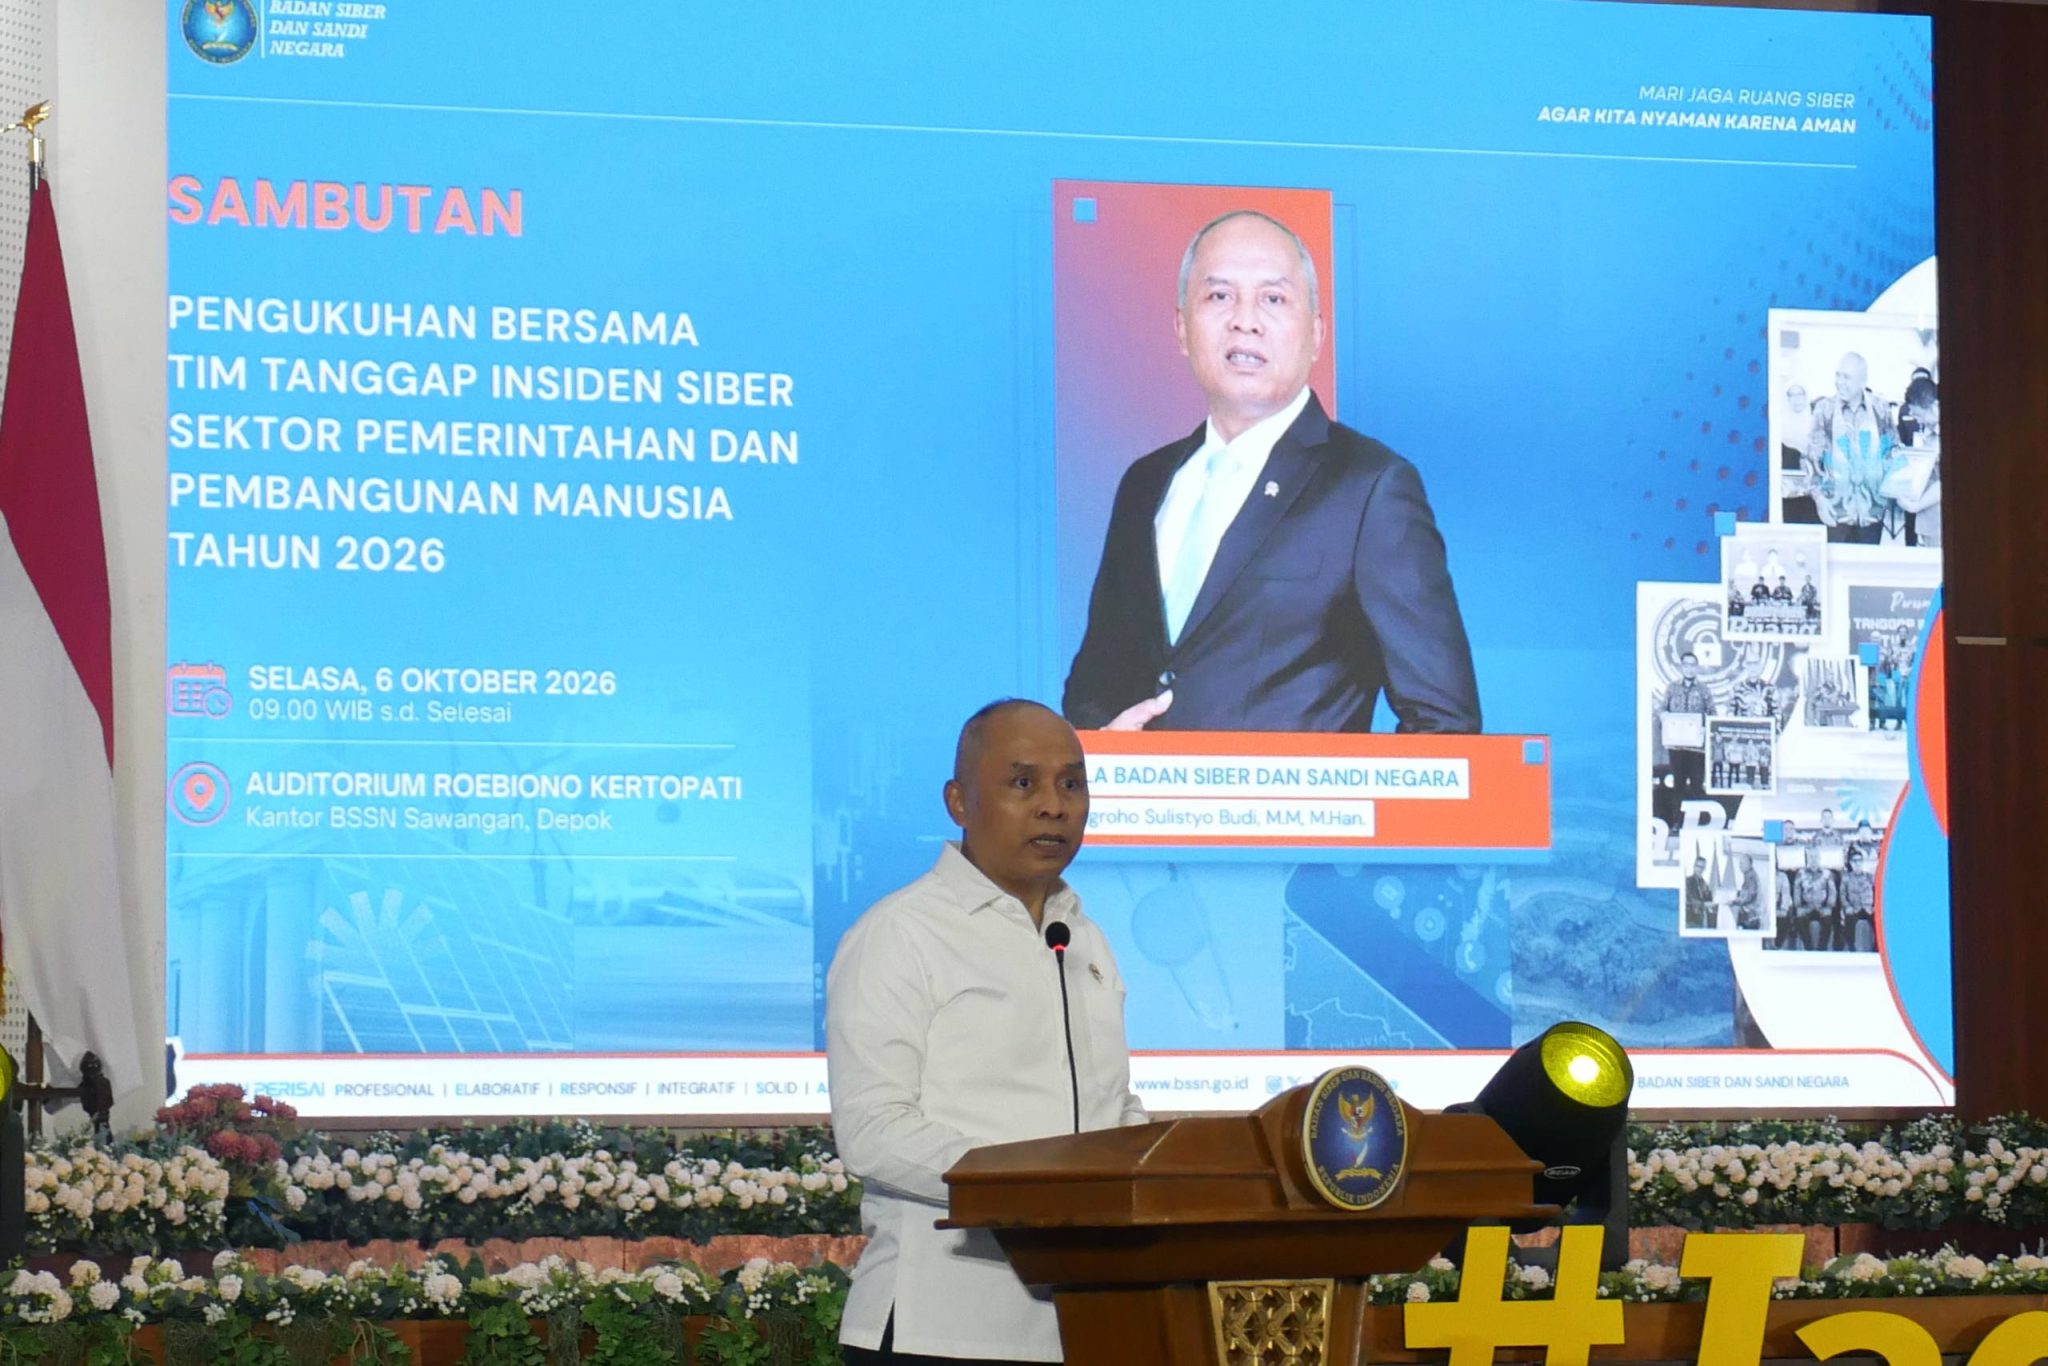
Hal tersebut disampaikan Nugroho dalam kegiatan Pengukuhan Bersama Tim Tanggap Insiden Siber (TTIS) Sektor Administrasi Pemerintahan dan Pembangunan Manusia Tahun 2026 di BSSN, Selasa (6/10/2026).
“Tidak ada satu pun sistem yang menjamin 100 persen aman. Tidak ada satu pun sistem yang aman dari ancaman,” tegas Nugroho.
Ancaman Siber Terus Meningkat
Berdasarkan pemantauan BSSN, lembaga tersebut rata-rata mendeteksi sekitar 700 juta potensi ancaman siber setiap tahun selama periode 2019-2024. Ancaman itu mencakup berbagai bentuk serangan, mulai dari malware dan ransomware hingga eksploitasi celah keamanan sistem.
Pada 2025, potensi ancaman meningkat lebih dari 700 persen, dengan angka sekitar 174 potensi serangan per detik. Sementara hingga Oktober 2026, BSSN mencatat sekitar 133 potensi ancaman per detik atau total sekitar 3,13 miliar potensi ancaman.
Nugroho mengatakan, data tersebut menunjukkan bahwa keamanan siber harus menjadi proses berkelanjutan. Instansi pemerintah perlu menggabungkan kesiapan teknologi, sumber daya manusia, tata kelola, serta prosedur penanganan insiden.
BSSN juga secara rutin mengirimkan notifikasi indikasi ancaman kepada penyelenggara sistem elektronik agar mereka segera mengambil langkah mitigasi.
Respons instansi terhadap notifikasi tersebut menunjukkan peningkatan. Pada 2020, tingkat respons masih sekitar 20 persen. Namun, pada 2025 dan 2026, sekitar 80 persen notifikasi BSSN kepada lembaga telah mendapat respons yang dinilai cukup baik.
Selain itu, tingkat kesiapan atau keberadaan tim penanganan insiden siber di instansi pemerintah pusat dan daerah juga meningkat. Jika pada 2024 angkanya masih sekitar 50 persen, saat ini telah mencapai sekitar 97 persen, menurut data yang disampaikan Nugroho.
TTIS Harus Bergerak Cepat Saat Terjadi Serangan
Nugroho menekankan pentingnya peran Tim Tanggap Insiden Siber (TTIS) sebagai garda terdepan ketika sebuah organisasi menghadapi serangan digital.
TTIS tidak cukup hanya melaporkan insiden kepada BSSN. Tim tersebut harus mampu melakukan tindakan awal untuk mengidentifikasi serangan, membatasi dampak, serta membantu memulihkan sistem yang terdampak.
“Ketika insiden terjadi, kecepatan penanganan insiden menjadi kunci,” ujarnya.
Nugroho menjelaskan, penanganan insiden perlu mengikuti mekanisme yang diatur dalam Peraturan BSSN Nomor 1 Tahun 2024 tentang Pengelolaan Insiden Siber.
Dalam mekanisme tersebut, organisasi menjadi pihak pertama yang melakukan identifikasi dan validasi insiden, membatasi dampak, serta mengambil langkah penanganan awal. Jika membutuhkan dukungan lebih lanjut, organisasi dapat meneruskan penanganan kepada pihak terkait sesuai prosedur.
Secara teknis, setiap TTIS perlu memiliki kemampuan untuk mengidentifikasi sistem dan kerentanannya, melindungi infrastruktur, mendeteksi ancaman, menangani insiden, serta memulihkan sistem agar kembali beroperasi.
Keamanan Siber Bukan Hanya Urusan Teknologi
Selain kemampuan teknis, BSSN menyoroti pentingnya tata kelola dalam membangun ketahanan siber. Instansi pemerintah perlu memperkuat regulasi internal, standar operasional prosedur (SOP), pengamanan fisik, jaringan, perangkat, aplikasi, hingga perlindungan data.
“Keamanan siber bukan semata-mata bicara tentang teknologi, tetapi juga tentang tata kelola dan pengawalan,” kata Nugroho.
Dia mendorong setiap instansi memperkuat TTIS secara bertahap dan berkelanjutan. Upaya tersebut meliputi penguatan kelembagaan, peningkatan kemampuan deteksi dan pemantauan, kesiapan respons dan pemulihan, peningkatan kompetensi sumber daya manusia, serta dukungan anggaran.
Kolaborasi lintas instansi juga menjadi perhatian. Menurut Nugroho, pengalaman suatu organisasi dalam menghadapi serangan siber dapat menjadi bahan pembelajaran bagi instansi lain untuk mencegah kejadian serupa.
“Sudah waktunya kita berbicara tentang keamanan dan kolaborasi,” ujarnya.
Penguatan kesiapan TTIS diharapkan dapat menjaga keberlangsungan layanan digital pemerintah, termasuk sektor administrasi pemerintahan, pendidikan, dan kesehatan.
Dengan kemampuan mendeteksi ancaman lebih dini dan merespons insiden secara cepat, instansi pemerintah diharapkan mampu meminimalkan gangguan terhadap sistem elektronik sekaligus menjaga layanan publik tetap aman, andal, dan terpercaya. (L212)